会员课程
优惠
AI 软件逆向破解VIP教学
AI 商城
论坛社区
NEW
源码集市
XDiBox 快速启动工具箱
发布
开通会员
软件安全逆向VIP
『基础版』199元
✔ 软件逆向破解技术
VIP1
🔥『高级版』299元(推荐)
✔ 软件逆向破解技术
VIP1 + VIP2
✔ C语言 Windows 程序开发课程
✔ VT工具:内部过反调试过保护
所有会员均享有:
📢 发帖无限制,无需审核
🌿 全站资源折扣购买
😀 部分付费内容免费阅读
💪 VIP 用户专属微信群
开通软件安全逆向VIP
全站终身黑卡VIP
『游戏逆向 & 辅助开发技术 · 专业版』
『软件安全逆向破解技术 · 高级版』
全部课程 + 工具 + 海量源码资源
一次加入 · 终身免费更新
专业团队 · 永久答疑服务
黑卡会员 · 高端尊享身份
黑卡用户额外专属权益:
💗 1v1 专业指导
💎 全站资源全部免费
📘 所有付费内容无限制阅读
📢 发帖无需审核 · 最高权限
🔑 黑卡专属高质量技术社群
开通全站终身黑卡VIP
简体中文
繁体中文
English
한국어
日本語
开通会员 尊享会员权益
登录
注册
找回密码
简体中文
繁体中文
English
한국어
日本語
会员课程
优惠
AI 软件逆向破解VIP教学
AI 商城
论坛社区
NEW
源码集市
XDiBox 快速启动工具箱
开通会员 尊享会员权益
登录
注册
找回密码
分享
技术社区
会员限制
软件安全逆向社区
帖子 129
互动 4117
关注 769
本版块用于学习:软件安全逆向工程、软件逆向破解、软件汉化等技术,适用于Windows平台,且仅作技术交流,请勿用于非法用途!
超级版主
申请版主
发布
全部
VIP逆向学习
实验程序课件
图文教学
实用工具
精华
最新发布
最新回复
热门
小迪xiaodi老师
10个月前更新
187次阅读
关注
私信
精
使用x64dbg脚本命令+日志来记录堆栈数据的技巧
前言在逆向分析程序的过程中,有时候需要我们记录某个代码地址中断时,堆栈中的数据,如果仅仅用肉眼看,如果只中断几次还好,要...
5
1
分享
乌云
2个月前发布
186次阅读
关注
私信
精
某语音平台脚本分析报告 — 云端采集刷礼物用户信息实现自动私聊
该帖子内容已隐藏,请评论后查看
登录后继续评论
登录
注册
5
29
分享
脚本小子
2个月前更新
184次阅读
关注
私信
软件逆向之3层网络验证
这个辅助,看似是裸奔,其实不容易,网络验证是加密密钥+解密密钥,公钥公开透明,私钥是卡密。首先做的是右键用户模块的字符串...
评分
回复
分享
小迪xiaodi老师
2个月前更新
182次阅读
关注
私信
IDA Pro 实战逆向破解入门到大师06:反调试初识 · 字符串解密
今天的题目也非常精妙,它不仅融合了上一关的 XOR 内存解密机制,还引入了逆向工程中极其重要的一个门槛:反调试(Anti-Debug)...
+3
2
回复
分享
小迪xiaodi老师
7个月前发布
171次阅读
关注
私信
精
软件逆向破解字符串加密+API隐藏调用、Shellcode技术实战
视频
评分
1
分享
xiaowenti
2年前更新
170次阅读
关注
私信
软件分享1:DLL函数查看器
该工具可以让你快速查看,DLL中使用了什么函数,帮助逆向分析
还可以通过右键菜单调用工具,比如调用、翻译、在线查看函数等...
1
回复
分享
小迪xiaodi老师
8个月前更新
166次阅读
关注
私信
PolyHook 2.0编译、配置指南:x86/x64架构的C++钩子Hook库
介绍PolyHook 2.0 是一个用于x86/x64架构的C++钩子(Hook)库,主要用于拦截和修改程序函数执行,在软件逆向、安全研究和性能分...
8
回复
分享
小迪xiaodi老师
10个月前更新
160次阅读
关注
私信
精
一个巧妙的反调试技巧:反入口断点 + 反F2断点
前言大家在进行调试分析时,可能会碰到这样的情况:当我们在代码段自信满满的按下F2时,突然提示:设置断点于 xxxx 失败!我相信...
5
回复
分享
q1530225
1年前发布
159次阅读
关注
私信
提问
软件下载文件求助
应用程序点击下载之后那个软件下载的文件会在什么位置。试过网络抓包,跟process。C盘找的到tmp文件,应用程序根目录uploads也有文件。但是下载的文件没有文件类型。看过文件头都是乱码。不是pk0304。应用程序点击使用模型的时候还有一个http的请求。有返回ke...
评分
4
分享
小迪xiaodi老师
10个月前更新
153次阅读
关注
私信
精
正则表达式:在逆向中的一些技巧
缘由我需要把里面的0x数字,全部替换为0x00,如果是一个一个手动改,就太麻烦了,所以这个时候就可以用正则表达式BYTE 新名称[] =...
2
2
分享
小迪xiaodi老师
5个月前发布
151次阅读
关注
私信
PowerShell脚本:注入DLL到系统 + 开机自启持久存活
使用方法:1.保存代码为test_autoload.ps12.修改$dllPath的路径为你的DLL的路径3.将$entryPoint填入你要执行的导出函数4.用PowerShell执行即可
评分
回复
分享
软件百宝库
2年前发布
148次阅读
关注
私信
PC HideUL_1.1 程序隐藏工具
该帖子内容已隐藏
以下用户组可查看
软件安全逆向VIP及以上会员
登录后查看我的权限
登录
注册
2
2
分享
小迪xiaodi老师
3个月前更新
131次阅读
关注
私信
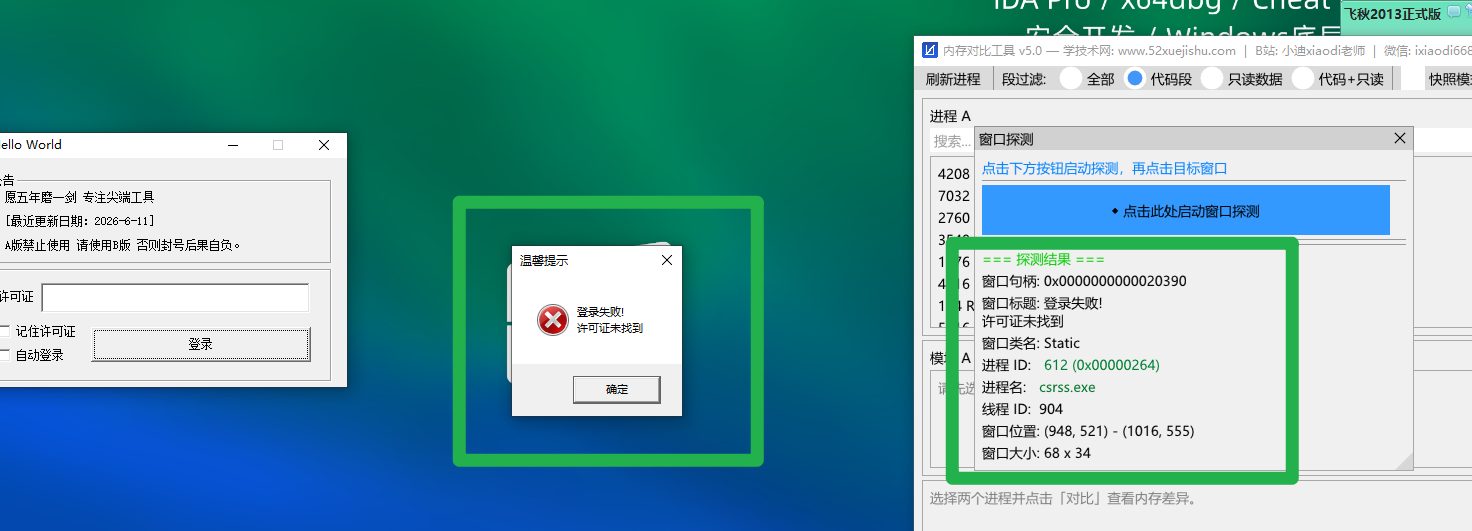
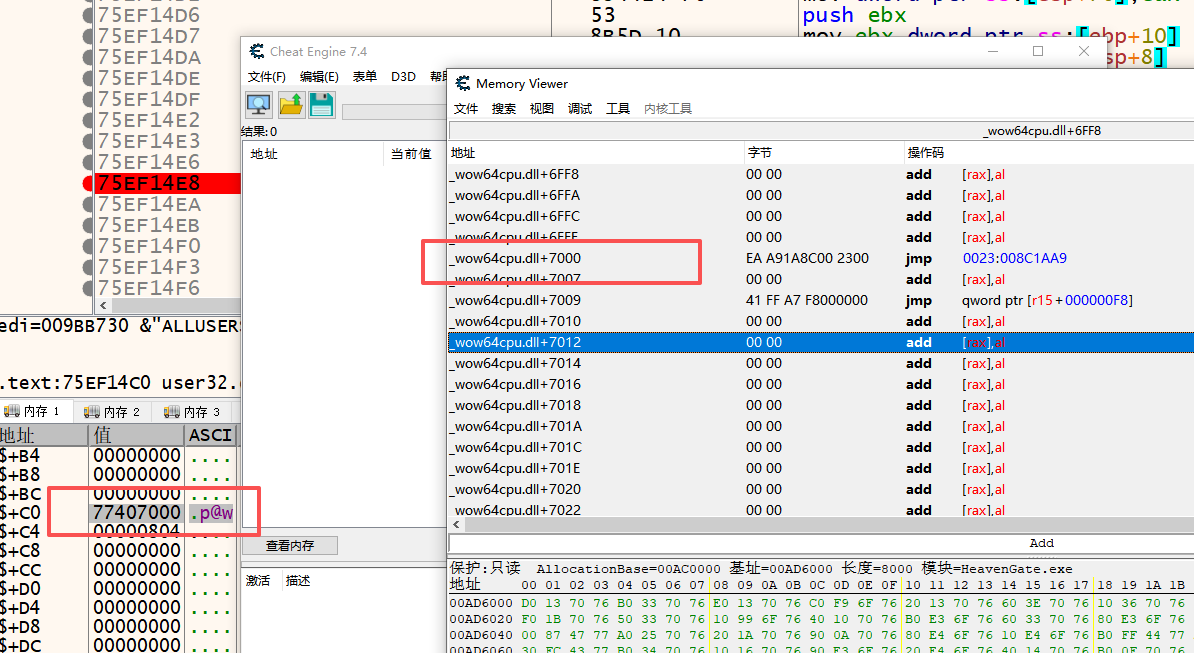
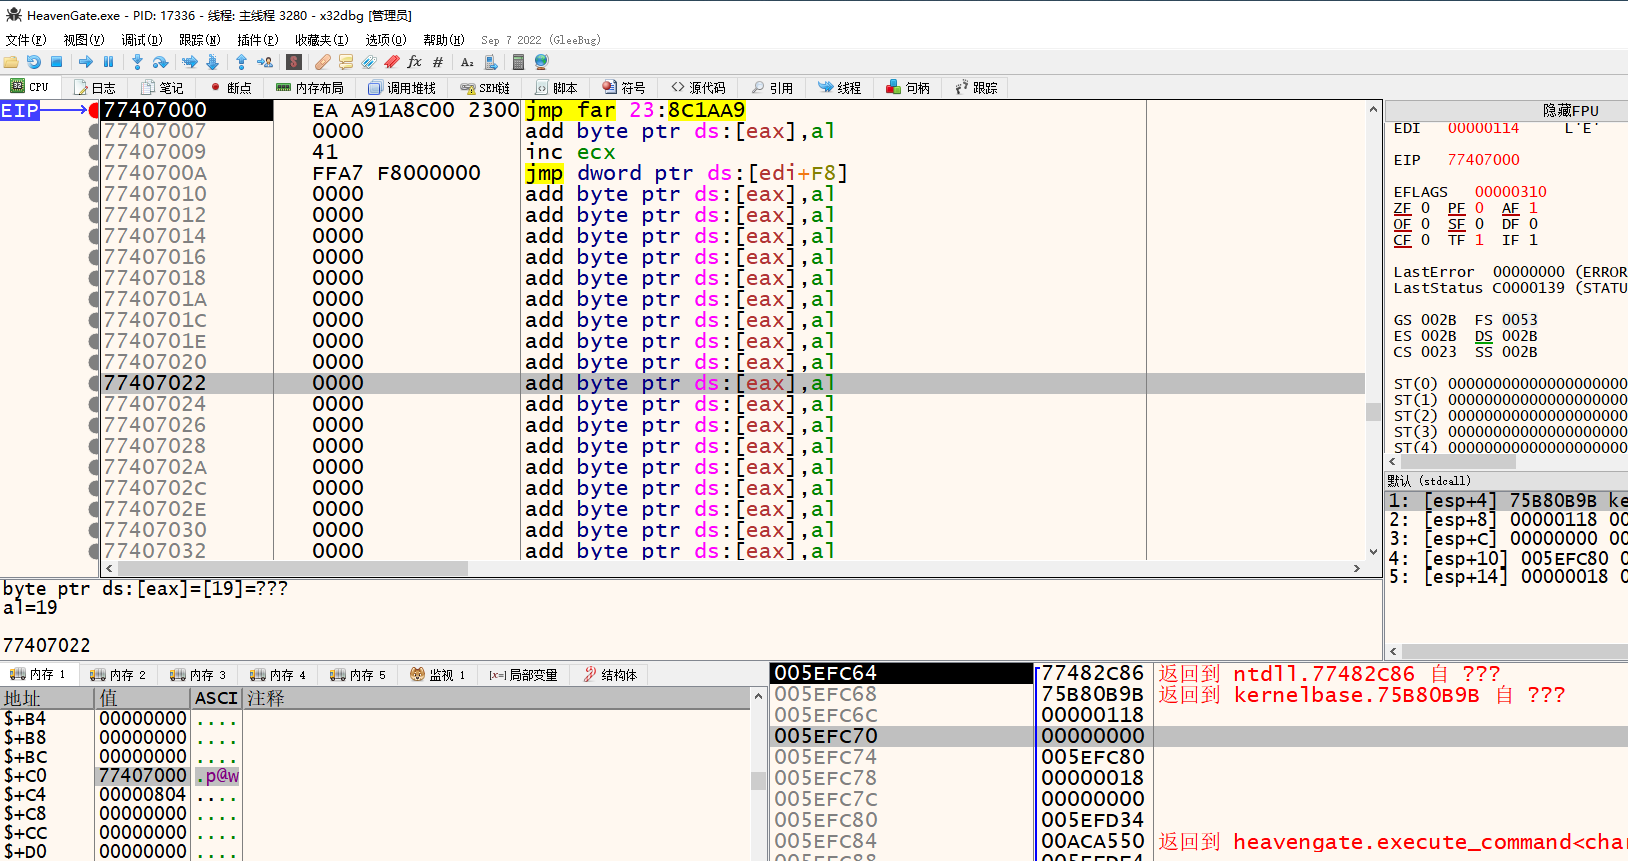
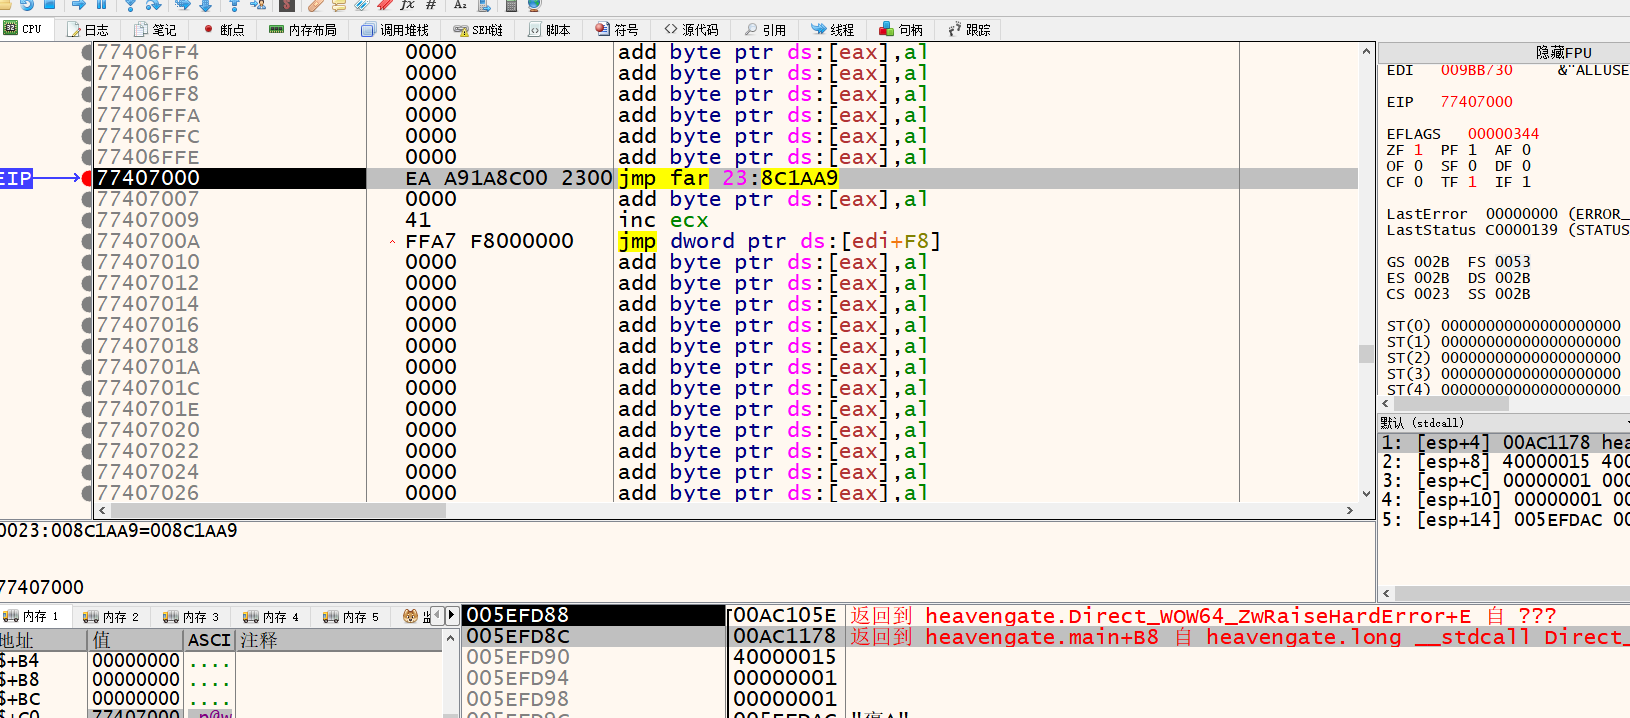
无法F2断下的弹窗:WOW64 Direct Syscall 逃逸
前言:一个“灵异弹窗”引发的底层追踪在 Windows 逆向工程与安全研究的实战中,我们遇到了一个行为极其诡异的目标程序(32位)...
评分
1
分享
nass
1个月前更新
129次阅读
关注
私信
分享避坑,win11上的vmware无法启动VT嵌套,24H2 无法关闭Hyper-V
折腾了一天总算搞定了, 问题是这样的, 我打算用的windows11系统的笔记本安装vmware然后使用 社区的内部VT调试器,对抗一些强壳,结果发现我的25h2版本的win11,死活也关不了HyperV,vmware里面就无法启动调式虚拟机,一通和ai各种折腾,最后发现是 微软在24...
4
4
分享
小迪xiaodi老师
8个月前更新
123次阅读
关注
私信
精
某外挂软件变形壳脱壳 + 代码混淆花指令(下):破解指南
上集回顾https://www.52xuejishu.com/forum-post/1332.html视频
评分
回复
分享
GTVince
1年前发布
120次阅读
关注
私信
仅想分享每天学习心路历程,因为这个论坛真的很不错,想参与
好家伙, 翻看论坛的帖子, 我的贴子排在前面, 但是写的内容没有一点点营养, 实在抱歉占用公共资源, 后续写学的东西, 尽可能有一些营养, 对大家有帮助。 今日看了小迪的ARK工具实战:某驱动保护的分析绕过实战(上):绕过这一课程, 发现...
2
5
分享
pen7st
2年前发布
120次阅读
关注
私信
精
记一次YD翻译接口逆向
YD翻译接口由于其耐造,无混淆的特点,是一个很好的入门js逆向的练手目标.
js逆向相较于c/c++等编译为机器码的语言,可以较为容易的...
+10
5
2
分享
小迪xiaodi老师
11个月前更新
119次阅读
关注
私信
PE结构:TLS与TLS回调函数精讲解析
前言这是我们VIP2会员内部视频:PE文件结构的内部课件的部分内容,鉴于网络上没有比较详尽、通俗易懂的科普文章,本篇内部课件,...
+12
4
回复
分享
乌云
1个月前更新
105次阅读
关注
私信
CS2 偏移表 (build 14176) — 2026-08-20
该帖子内容已隐藏,请评论后查看
登录后继续评论
登录
注册
2
20
分享
xiaowenti
2年前更新
104次阅读
关注
私信
汇编手册使用指南
8080汇编手册数据传输指令──────────────────────────────它们在存贮器和寄存器、寄存器和输入输出端口之间传送数据。1。 通用数据传送指令。MOV 传送字或字节。MOVSX 先符号扩展,再传送。MOVZX 先零扩展,再传送。PUSH 把字...
3
1
分享
上一页
1
…
4
5
6
7
下一页
769人已关注
分享
软件安全逆向社区
本版块用于学习:软件安全逆向工程、软件逆向破解、软件汉化等技术,适用于Windows平台,且仅作技术交流,请勿用于非法用途!
发布
关注
帖子
129
互动
4117
阅读
20W+
社区管理
申请版主
小迪xiaodi老师
超级版主
关注
社区热门
🎉 邀请注册
轻松赚现金奖励!
复制您的专属邀请链接,发送给好友或群组!好友开通会员后可立即获得返现奖励,满
💰 50 元即可提现
,简单高效!
点击查看活动详情
发布帖子
发布文章
在手机上浏览此页面
登录
没有账号?立即注册
用户名或邮箱
登录密码
记住登录
找回密码
登录
注册
已有账号,立即登录
设置用户名
邮箱
验证码
发送验证码
设置密码
注册