会员课程
优惠
AI 软件逆向破解VIP教学
AI 商城
论坛社区
NEW
源码集市
XDiBox 快速启动工具箱
发布
开通会员
软件安全逆向VIP
『基础版』199元
✔ 软件逆向破解技术
VIP1
🔥『高级版』299元(推荐)
✔ 软件逆向破解技术
VIP1 + VIP2
✔ C语言 Windows 程序开发课程
✔ VT工具:内部过反调试过保护
所有会员均享有:
📢 发帖无限制,无需审核
🌿 全站资源折扣购买
😀 部分付费内容免费阅读
💪 VIP 用户专属微信群
开通软件安全逆向VIP
全站终身黑卡VIP
『游戏逆向 & 辅助开发技术 · 专业版』
『软件安全逆向破解技术 · 高级版』
全部课程 + 工具 + 海量源码资源
一次加入 · 终身免费更新
专业团队 · 永久答疑服务
黑卡会员 · 高端尊享身份
黑卡用户额外专属权益:
💗 1v1 专业指导
💎 全站资源全部免费
📘 所有付费内容无限制阅读
📢 发帖无需审核 · 最高权限
🔑 黑卡专属高质量技术社群
开通全站终身黑卡VIP
简体中文
繁体中文
English
한국어
日本語
开通会员 尊享会员权益
登录
注册
找回密码
简体中文
繁体中文
English
한국어
日本語
会员课程
优惠
AI 软件逆向破解VIP教学
AI 商城
论坛社区
NEW
源码集市
XDiBox 快速启动工具箱
开通会员 尊享会员权益
登录
注册
找回密码
分享
技术社区
会员限制
软件安全逆向社区
帖子 132
互动 4190
关注 777
本版块用于学习:软件安全逆向工程、软件逆向破解、软件汉化等技术,适用于Windows平台,且仅作技术交流,请勿用于非法用途!
超级版主
申请版主
发布
全部
VIP逆向学习
实验程序课件
图文教学
实用工具
精华
最新发布
最新回复
热门
小迪xiaodi老师
1年前更新
1973次阅读
关注
私信
专业 HTTP/SSL 监控和分析工具 HTTPDebugger Pro 9.9 汉化中文版
下载地址:https://wwi.lanzoue.com/ifHbC2hee47e 使用教学:实战:如何利用HTTPDebugger复活/破解网络验证软件https://www.52xuejishu.com/forum-post/211.html 可以分析基于HTTP协议的软件的数据包,仅做技术交流 直接安装,无须激活
6
4
分享
小迪xiaodi老师
1年前发布
1030次阅读
关注
私信
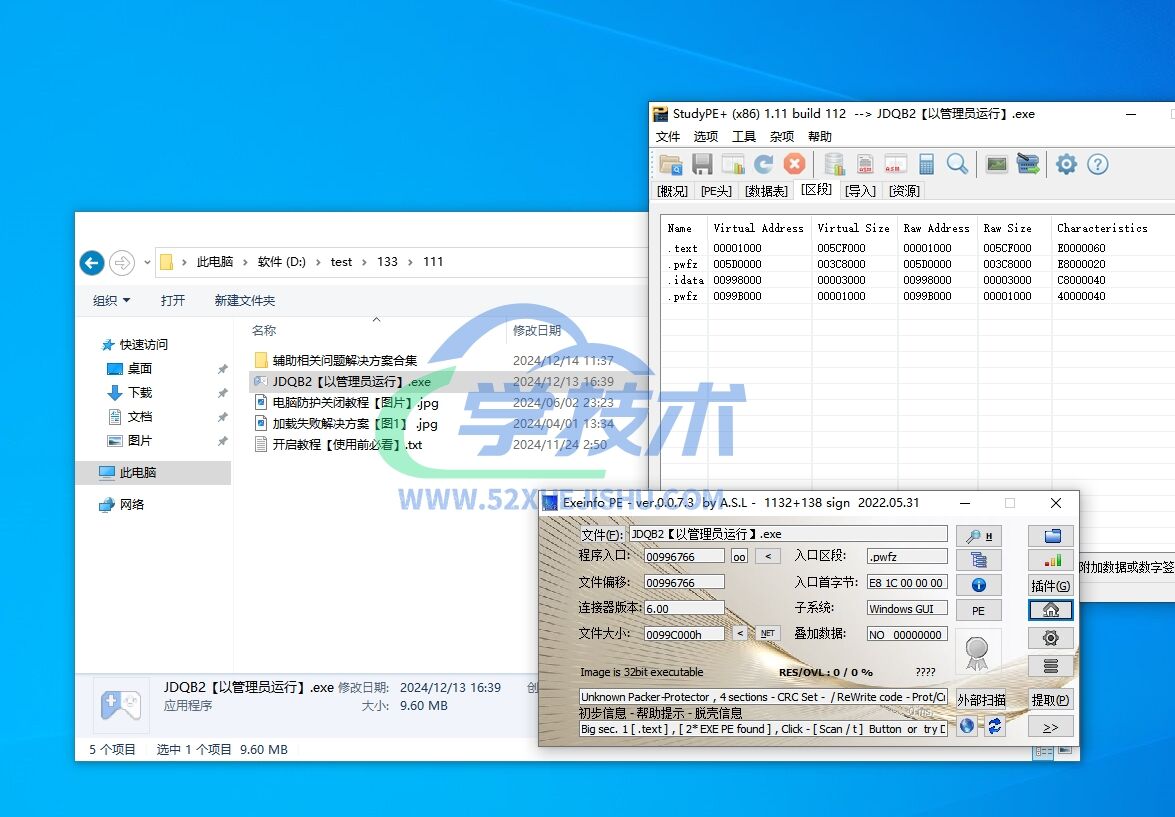
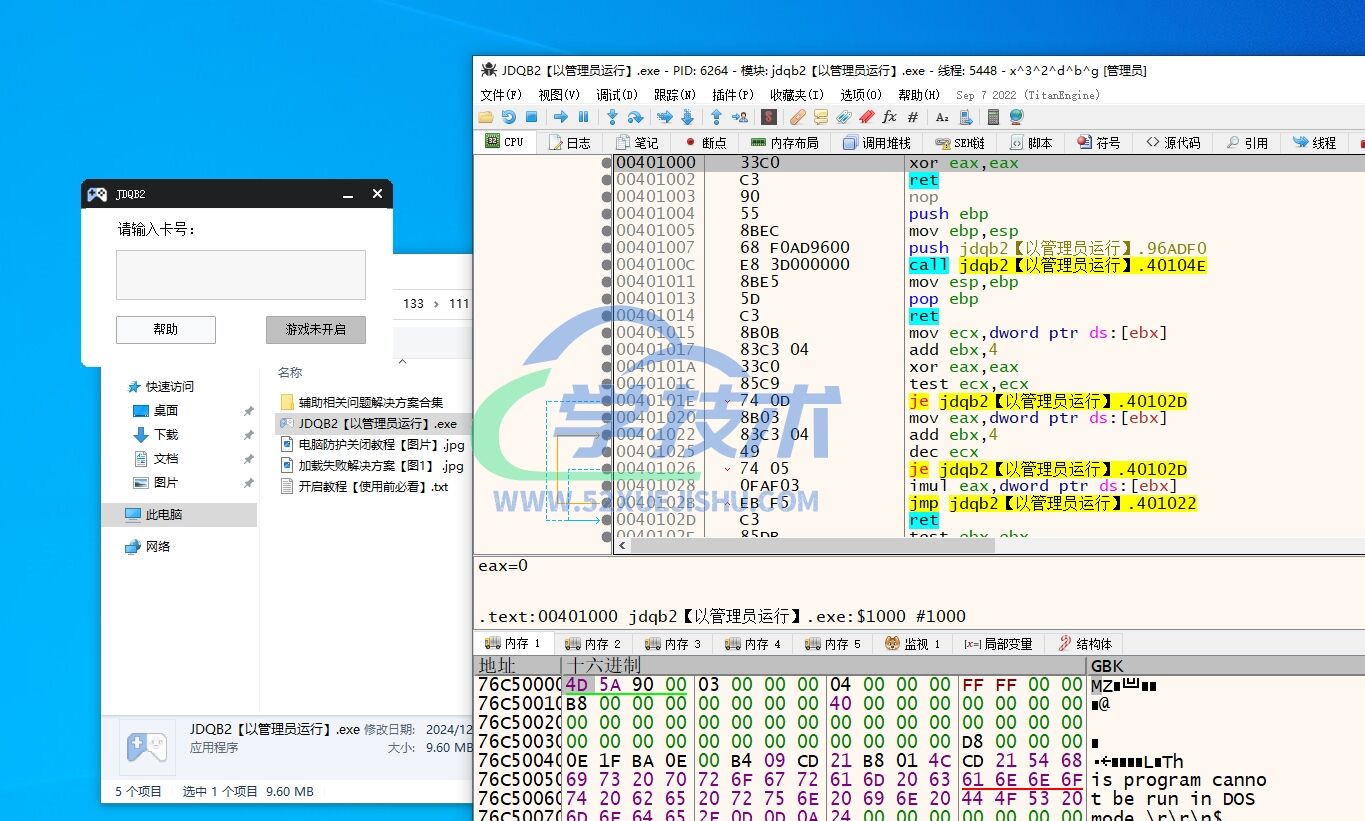
网络验证卡密软件逆向分析方法教学:卡密登录状态码篡改破解法
实验程序下载视频
0
3
分享
小迪xiaodi老师
2年前更新
558次阅读
关注
私信
精
某多多买菜快捷办公软件逆向分析爆破实战
学技术网(www.52xuejishu.com)所发布的相关软件解密分析文章及相关工具仅限用于研究学习,皆在提高软件产品的安全性,严禁用于...
1
11
分享
小迪xiaodi老师
2年前更新
726次阅读
关注
私信
精
某绝地潜兵游戏辅助蓝屏暗桩反调试的干掉
学技术网(www.52xuejishu.com)所发布的相关软件解密分析文章及相关工具仅限用于研究学习,皆在提高软件产品的安全性,严禁用于...
1
2
分享
小迪xiaodi老师
2年前更新
630次阅读
关注
私信
dnspy工具:.net程序反编译利器!
界面强大无需多言人挡杀人,佛挡杀佛.net程序,分分钟爆破下载地址
1
5
分享
pen7st
2年前发布
128次阅读
关注
私信
精
记一次YD翻译接口逆向
YD翻译接口由于其耐造,无混淆的特点,是一个很好的入门js逆向的练手目标.
js逆向相较于c/c++等编译为机器码的语言,可以较为容易的...
+10
5
2
分享
小迪xiaodi老师
1年前发布
929次阅读
关注
私信
去C#代码混淆利器:De4Dot 3.2.0 2024-08-15
介绍De4Dot 是一个开源工具,主要用于反编译和还原 .NET 应用程序中的混淆代码。它的功能包括去混淆 .NET 的可执行文件(exe)和...
2
5
分享
小迪xiaodi老师
1年前发布
1080次阅读
关注
私信
某网络验证过期卡密校验过掉并破解的方法思路
16
1
分享
小迪xiaodi老师
10个月前更新
156次阅读
关注
私信
精
正则表达式:在逆向中的一些技巧
缘由我需要把里面的0x数字,全部替换为0x00,如果是一个一个手动改,就太麻烦了,所以这个时候就可以用正则表达式BYTE 新名称[] =...
2
2
分享
q1530225
1年前发布
160次阅读
关注
私信
提问
软件下载文件求助
应用程序点击下载之后那个软件下载的文件会在什么位置。试过网络抓包,跟process。C盘找的到tmp文件,应用程序根目录uploads也有文件。但是下载的文件没有文件类型。看过文件头都是乱码。不是pk0304。应用程序点击使用模型的时候还有一个http的请求。有返回ke...
评分
4
分享
小迪xiaodi老师
2年前更新
1546次阅读
关注
私信
软件安全逆向VIP1第四章代码和课件文档
该帖子内容已隐藏
以下用户组可查看
软件安全逆向VIP及以上会员
登录后查看我的权限
登录
注册
-1
1
分享
夏天的风
2年前发布
454次阅读
关注
私信
vmp网络验证尝试成功拿下
首次网络验证成功,分享下。。
8
5
分享
q13975059047
2年前更新
878次阅读
关注
私信
精
虚拟机安装后飞秋和本机飞秋检测不到好友解决方法
1.鼠标右键飞秋,弹出功能栏
2.选择增加其他网段好友
3.输入对方的网段
4.点击添加
0
2
分享
xiaowenti
2年前更新
293次阅读
关注
私信
关于“AMD”芯片无法在VmWare中开启虚拟化引擎的解决方法
问题如下:
解决方法:
1、查看基于虚拟化的安全性是否开启
win+R键,输入msinfo32,查看基于虚拟化的安全性是否为“未启用”...
+1
2
2
分享
脚本小子
2个月前更新
194次阅读
关注
私信
软件逆向之3层网络验证
这个辅助,看似是裸奔,其实不容易,网络验证是加密密钥+解密密钥,公钥公开透明,私钥是卡密。首先做的是右键用户模块的字符串...
评分
回复
分享
小迪xiaodi老师
5个月前发布
152次阅读
关注
私信
PowerShell脚本:注入DLL到系统 + 开机自启持久存活
使用方法:1.保存代码为test_autoload.ps12.修改$dllPath的路径为你的DLL的路径3.将$entryPoint填入你要执行的导出函数4.用PowerShell执行即可
评分
回复
分享
小迪xiaodi老师
2个月前更新
83次阅读
关注
私信
IDA Pro 实战逆向破解入门到大师01:猜词游戏 + 破解 IDA 障眼法
这份代码是极其经典的“新手村”级别 CrackMe,用来给初学者建立信心。帮助新人消除对反编译代码的恐惧感。IDA反汇编逆向的核心...
1
回复
分享
小迪xiaodi老师
2个月前更新
43次阅读
关注
私信
IDA Pro 实战逆向破解入门到大师02:套娃函数追踪 + 双重密码
这是一个“进阶级”新手教学案例,如果说上一个代码是“新手村的小怪”,那么这个代码就是“带了迷宫机制的初级小怪”。这个案例...
评分
回复
分享
小迪xiaodi老师
2个月前更新
45次阅读
关注
私信
IDA Pro 实战逆向破解入门到大师03:动态字符串拼接 · 变量重构
这个案例适合大家用作实战进阶。今天我们将引入一个逆向工程中非常核心的概念:动态字符串拼接(字符串混淆的雏形)。上两个 Cra...
评分
回复
分享
小迪xiaodi老师
2个月前更新
64次阅读
关注
私信
IDA Pro 实战逆向破解入门到大师04:XOR加密·指针伪装·内存加密
同学们,这又是一个极佳的新手实战案例,如果说前几个 CrackMe 还是在“玩转字符串”,那么到了 Stage 1-04,我们终于正式踏入了...
+1
评分
回复
分享
上一页
1
…
4
5
6
7
下一页
777人已关注
分享
软件安全逆向社区
本版块用于学习:软件安全逆向工程、软件逆向破解、软件汉化等技术,适用于Windows平台,且仅作技术交流,请勿用于非法用途!
发布
关注
帖子
132
互动
4190
阅读
20.3W+
社区管理
申请版主
小迪xiaodi老师
超级版主
关注
社区热门
🎉 邀请注册
轻松赚现金奖励!
复制您的专属邀请链接,发送给好友或群组!好友开通会员后可立即获得返现奖励,满
💰 50 元即可提现
,简单高效!
点击查看活动详情
发布帖子
发布文章
在手机上浏览此页面
登录
没有账号?立即注册
用户名或邮箱
登录密码
记住登录
找回密码
登录
注册
已有账号,立即登录
设置用户名
邮箱
验证码
发送验证码
设置密码
注册